Apache HTTP Server 高危漏洞可致远程代码执行,启用 HTTP/2 的服务器需尽快升级
事件概况
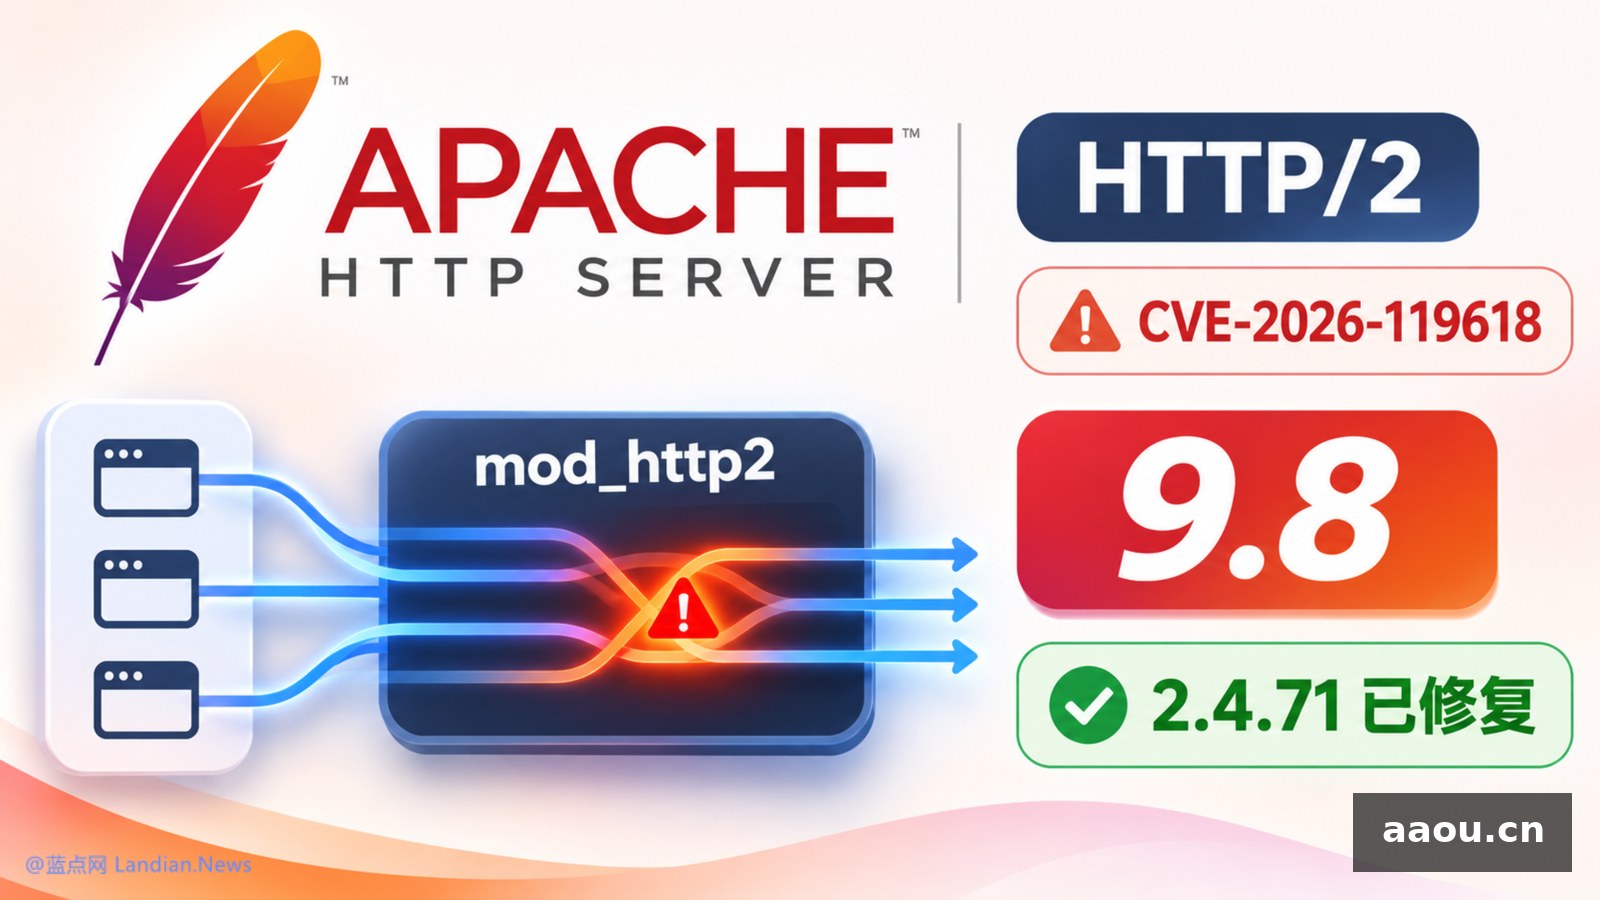
知名开源服务器软件 Apache HTTP Server 被曝存在严重安全漏洞。攻击者在能够访问受影响服务的情况下,无需通过身份验证,即可构造请求破坏服务器内存,进而以 Web 服务进程的权限执行任意代码。
漏洞细节
该漏洞位于 HTTP/2 模块。攻击者触发并发同步缺陷后,可造成堆内存损坏;随后能够以 Apache 工作进程的权限执行代码,并访问该进程有权读取的数据。
受影响版本
受影响范围为 Apache HTTP Server 2.4.55 至 2.4.70 版。
修复与处置
Apache 已于 2026 年 11 月 11 日发布 HTTP Server 2.4.71 版修复该问题。使用 Apache 的网站管理员应立即升级到该版本;若暂时无法升级,可临时关闭 HTTP/2 连接作为缓解措施。
Apache HTTP Server近日被发现存在严重安全漏洞,影响范围涵盖从GitHub下载的mod_h2模块版本2.0.8到2.0.42。红帽公司在安全公告中指出,该漏洞主要影响通过Protocols指令启用HTTP/2的服务器,包括使用H2加密连接或H2C明文连接的服务器。这意味着管理员需要全面检查全局配置和各个虚拟主机配置,同时还需确认网站前端部署的CDN或反向代理是否允许Apache源站直接通过HTTP/2访问。
漏洞成因分析
根据红帽公司的技术分析,该漏洞的根源在于mod_http2模块的assign_headers()函数。由于HTTP/2支持在同一个连接中并发处理多个请求,受影响的代码在处理共享资源时存在同步缺陷,可能导致堆内存破坏。这种内存破坏可能被恶意利用,进一步威胁服务器的安全性。
安全风险评估
红帽公司警告称,能够访问服务器的攻击者可能无需身份验证就可以触发该漏洞。一旦成功利用漏洞,攻击者将能够以Apache工作进程的权限执行代码,并访问该进程可以读取的数据,这将对服务器上的业务构成严重威胁。
漏洞发现背景
值得关注的是,此次漏洞的发现得益于人工智能技术。该漏洞分别由Anthropic OSS Scanner开源项目扫描计划和Google Cloud漏洞研究团队发现。Anthropic公司于10月26日向Apache项目团队报告了这一安全问题,进一步的修复和更新工作正在进行中。
基金会报告了该漏洞,谷歌云团队随后在 11 月 3 日报告了相同的漏洞。
推荐阅读
- 2026-11-12
- 2026-11-12
- 2026-06-23
 京公网安备 11010802037792号